Ao avaliar a grande quantidade de perdas de Bitcoin, os ataques recentes às carteiras de hardware Coldcard e às cadeias laterais da Liquid Network não estão entre os incidentes de segurança mais graves na história das criptomoedas. No entanto, eles representam um desenvolvimento muito mais perigoso do que os relativamente comuns hacks de exchanges do passado.
Em desastres anteriores com criptomoedas, os usuários fiéis podem apontar desculpas viáveis envolvendo erros do usuário, como o uso de exchanges centralizadas e não regulamentadas ou a interação com contratos inteligentes complexos que podem apresentar erros e resultar na perda de fundos. Por exemplo, muitas pessoas se preocupam Gox foi hackeado e posteriormente faliu no início de 2014 destruirá tecnologias financeiras nascentes, um fenômeno semelhante também ocorre em Colapso da FTX cerca de oito anos depois. Mas essas bolsas foram posteriormente substituídas por opções mais rigorosas e regulamentadas, culminando com empresas como BlackRock e Fidelity aprovando e lançando fundos negociados em bolsa (ETFs) de Bitcoin.
IMHO, após nossa recente descoberta de “sim, suas chaves, não suas moedas”, acho que “sim, suas chaves, não suas moedas” tem exatamente o mesmo significado.
— Star Heartsong · $ASST ALL-IN · WAGMI (@DrStarHeartsong) 10 de setembro de 2026
Dito isto, essas recentes falhas de segurança não aconteceram em plataformas de custódia totalmente centralizadas, onde os crentes mais radicais do Bitcoin poderiam facilmente intervir após um hack: “Nem suas chaves, nem suas moedas”. Em vez disso, estas situações envolvem sistemas altamente confiáveis usados por usuários diligentes que seguem práticas de segurança sólidas.
A situação na Coldcard e na Liquid Network é fundamentalmente diferente. As vulnerabilidades, que resultaram em transferências não autorizadas no valor de quase US$ 500 milhões (embora a maioria dos fundos retirados da Liquid tenham sido devolvidos), ocorreram dentro de um sistema projetado para proteger os usuários de problemas associados ao uso de um único custodiante terceirizado, o que significa que ameaçam diretamente a proposta de valor central do próprio Bitcoin.
As carteiras de hardware são amplamente consideradas o padrão ouro para proteger ativos digitais porque armazenam chaves de criptografia confidenciais em um dispositivo isolado e desconectado da Internet. No entanto, a violação do Coldcard prova que assumir a responsabilidade pessoal pelo armazenamento não gerenciado não elimina completamente a confiança de terceiros.
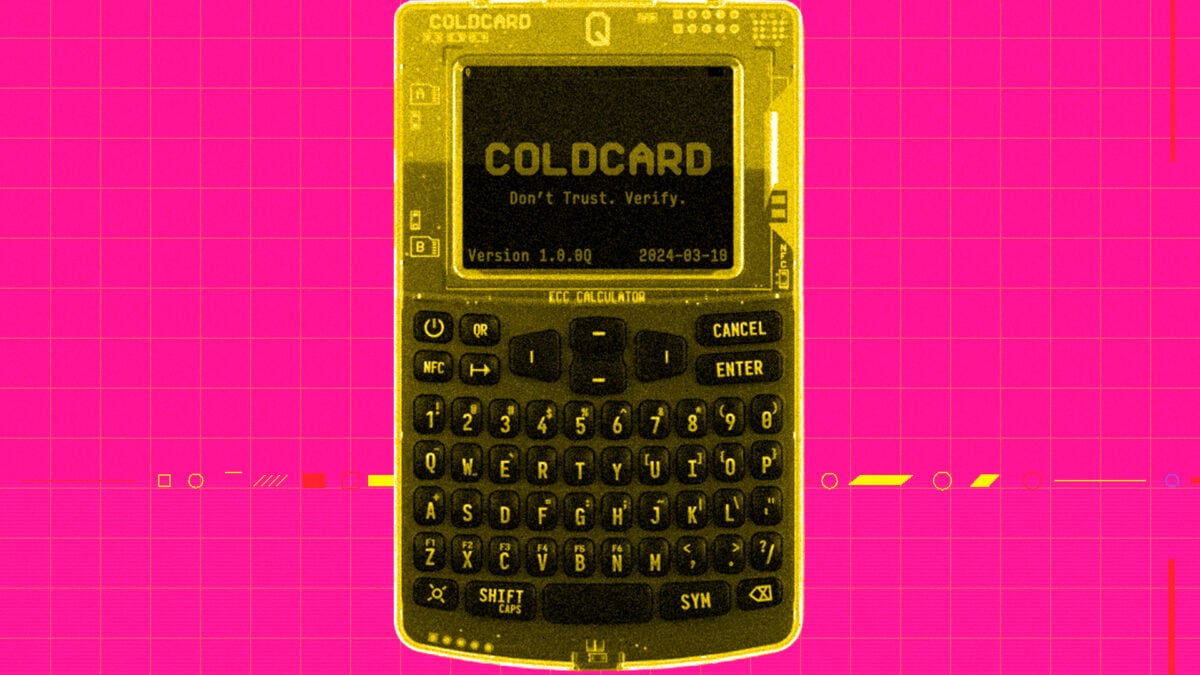
Julho, Coinkite tem séria falha de firmware no popular dispositivo Coldcard Quebra a suposição de que as chaves em hardware offline dedicado são inacessíveis. Um bug de codificação nas versões de firmware que remonta a março de 2021 ignora o gerador de números aleatórios de hardware seguro do dispositivo, contando em vez disso com um gerador baseado em software mais previsível. A falha permitiu que um invasor remoto recuperasse com força bruta a frase mnemônica gerada pelo dispositivo e roubasse mais de US$ 100 milhões em Bitcoin de milhares de endereços supostamente seguros.
Este incidente é um lembrete claro de que mesmo com carteiras auto-hospedadas, ainda existem dependências ocultas. Por exemplo, os usuários devem confiar que o hardware do dispositivo é seguro, que seu firmware está livre de bugs críticos e que não ocorreu nenhuma violação da cadeia de suprimentos durante o transporte. Numa nota relacionada, alguns detentores de Bitcoin até acreditam que estes dispositivos representam um paradoxo inerente à segurança operacional, uma vez que a compra de uma carteira de hardware dedicada indica que o proprietário pode possuir uma grande quantidade de ativos criptográficos.
No início deste mês, código altamente confiável foi exposto novamente Utilização da Rede Líquidauma cadeia lateral federada projetada pelo provedor de tecnologia Bitcoin Blockstream que efetivamente executa uma camada sobre o blockchain básico do Bitcoin e é alimentada por um consórcio de membros usando 11 de 15 carteiras com múltiplas assinaturas. Por outras palavras, o sistema ainda é de custódia, mas acredita-se que oferece um maior grau de segurança, uma vez que as chaves relevantes são distribuídas entre quinze partes. Para ser claro, as chaves Bitcoin do consórcio nunca foram comprometidas em recentes incidentes de segurança.
Em vez disso, um bug de consenso no software do nó Elements da Liquid permitiu que um invasor cunhasse L-BTC não garantido e sacasse-o via SideSwap por aproximadamente 4.000 Bitcoins, no valor de aproximadamente US$ 320 milhões na época. Nós de ponte vulneráveis que executam o software Elements atualizado trataram as moedas falsificadas como válidas, fazendo com que os signatários automatizados do consórcio liberassem bitcoins reais de carteiras com múltiplas assinaturas. SideSwap também assume total responsabilidade por como os erros de software podem evoluir para a perda permanente do blockchain Bitcoin subjacente. A empresa admitiu que manter suas chaves de autorização on-line para permitir pagamentos automatizados no mesmo bloco, combinado com a falta de verificações de escala, velocidade ou procedência, permitiu que um pedido de 4.000 L-BTC em uma carteira recém-criada fosse processado sem intervenção humana.
O invasor, que inicialmente alegou ser um pesquisador de segurança de chapéu branco, iniciou negociações em cadeia com a Blockstream por meio de uma mensagem OP_RETURN na blockchain Bitcoin. Embora os hackers tenham eventualmente devolvido 3.400 Bitcoins após o reparo do nó da ponte, eles retiveram 598,5 Bitcoins do dreno inicial, no valor de aproximadamente US$ 47 milhões. Algumas discussões acaloradas (públicas) entre hackers e Blockstream Surgiram dúvidas sobre os fundos restantes, mas a conversa esfriou desde então.
A reputação da empresa por trás do Liquid torna esta vulnerabilidade particularmente notável. A Blockstream foi fundada em 2014 por algumas das figuras mais respeitadas da tecnologia relacionadas ao Bitcoinque inclui Adam Back, o cypherpunk de longa data citado no white paper Bitcoin original de Satoshi Nakamoto, bem como alguns dos primeiros desenvolvedores do nó de software e software de carteira mais críticos do Bitcoin, conhecido como Bitcoin Core. Apesar deste cenário, a falha foi incorporada ao repositório relevante em 1º de setembro, durante uma tentativa de corrigir outro problema.
Frustrado com as linguagens de programação de contratos inteligentes existentes? Em breve #elemento, #Simples Permite que os desenvolvedores verifiquem formalmente a segurança e o custo de contratos inteligentes complexos. É muito simples e adequado para combinar com camisetas. Disponível agora! pic.twitter.com/v0vnGmR6NL
– Blockstream (@Blockstream) 31 de maio de 2019
O Liquid também foi projetado para ser mais simples e seguro do que plataformas de contratos inteligentes de uso geral, como Ethereum ou Solana, extraindo sua base de código original diretamente do Bitcoin, que há muito se beneficia de um processo de desenvolvimento lento e metódico e de uma funcionalidade simples e clara. Uma linguagem de programação de alto nível desenvolvida para Bitcoin e implantada no Liquid foi até nomeada Simples.
Para muitos usuários, o Liquid herdará grande parte da segurança associada ao próprio desenvolvimento do Bitcoin da camada base. A Liquid Network também foi fortemente criticada por puristas que não acreditam no modelo de segurança federada construído em endereços com múltiplas assinaturas; entretanto, vale a pena notar que o modelo de depósito federado não é a questão fundamental aqui.
Para ser claro, essas falhas não significam necessariamente o fim do Bitcoin como tecnologia ou de seus criptoativos relacionados. Mas eles precisam de defensores da auto-hospedagem para repensar suas estratégias. Para aqueles comprometidos em manter o controle soberano sem depender de um único fornecedor, as configurações com múltiplas assinaturas em hardware de vários fabricantes representam um caminho a seguir. Plataformas de custódia colaborativa como Casa e Unchained oferecem uma alternativa onde os usuários podem proteger seus ativos com a ajuda de especialistas sem entregar um nível de controle de custódia.
É claro que outros usuários podem decidir sair totalmente da autocustódia por meio de um ETF Bitcoin, ações de uma empresa Bitcoin Finance ou algum outro derivado gerenciado de Bitcoin. Em muitos casos, as pessoas podem acabar expostas ao Bitcoin sem necessariamente entender ou pensar muito sobre isso. Os produtos STRC da Strategy e USDT da Tether já fazem isso até certo pontoPor exemplo. Mais produtos desse tipo podem aparecer no futuro Com o tempo, o Bitcoin continua a ganhar credibilidade como um ativo de reserva global e apolítico.
Ainda assim, esta abordagem permanece altamente controversa entre os puristas do Bitcoin, que alertam para os riscos sistémicos de centralização da custódia e para os precedentes históricos de confisco governamental, como a Ordem Executiva 6102 de 1933.
O velho mundo está morrendo e um novo está lutando para nascer: agora é a era dos monstros.
– Electrum (@ElectrumWallet) 7 de setembro de 2026
A situação com as criptomoedas em geral é menos clara, pois o grande número de hacks que ocorreram no espaço, juntamente com a grande superfície de ataque envolvida com criptosistemas mais sofisticados, tem Questionando se as verdadeiras finanças descentralizadas (DeFi) resistirão ao teste do tempo. Alguns especialistas em segurança de blockchain Aviso para não usar DeFi Durante este período”hora do monstro“.Abril, Indústria de criptografia experimenta o pior mês já registradouma média de quase um ataque por dia.
Embora os invasores já estejam usando inteligência artificial para encontrar e explorar bugs, muitas equipes de segurança esperam que as mesmas ferramentas se tornem uma parte regular das revisões defensivas de código e, com o tempo, tornem mais difícil quebrar softwares bem mantidos. Em última análise, continua a ser importante que a camada base do Bitcoin e o código Bitcoin Core crítico para o consenso não tenham sido explorados com sucesso nesta onda de ataques de IA.