Não existe nenhum aplicativo que permita obter o histórico de chamadas de outra pessoa. Nunca foi, e quase certamente nunca será – os veículos não expõem os dados e nenhum desenvolvedor terceirizado tem acesso para recuperá-los. Esta não é uma área cinzenta; simplesmente não pode. E 7,3 milhões de pessoas; de acordo com welivesecurity Baixei aplicativos que faziam exatamente o que diziam fazer.
Os pesquisadores de segurança da ESET passaram meses investigando uma família insolúvel de 28 aplicativos fraudulentos para Android chamados coletivamente de callPhantom – aplicativos que prometiam aos usuários uma janela para a atividade telefônica de qualquer pessoa: registros de chamadas, registros de SMS e até mesmo o histórico do WhatsApp. Digite um número, pague uma pequena taxa e conte os segredos para quem você admira. O que realmente aconteceu foi falso: números de telefone aleatórios disfarçados de nomes e instruções codificadas, gerados pelo próprio aplicativo, para parecerem convincentes o suficiente para parecerem reais. A recompensa é que os usuários só viram esses dados falsos depois de já terem pago. O resultado não foi por acaso.
A Google Play Store foi um sério ponto cego aqui
Todos os 28 aplicativos estão na Google Play Store há tempo suficiente para obter milhões de downloads. Um deles foi publicado sob o nome de “Indian gov.in”, um tratado de filósofos que importava um governo legítimo que não tinha o direito de reivindicar. Várias seções de avaliações estão cheias de usuários escrevendo explicitamente que foram enganados e avisos que vinculam avaliações cinco estrelas suspeitamente entusiasmadas a avaliações que mantêm as classificações honestas.
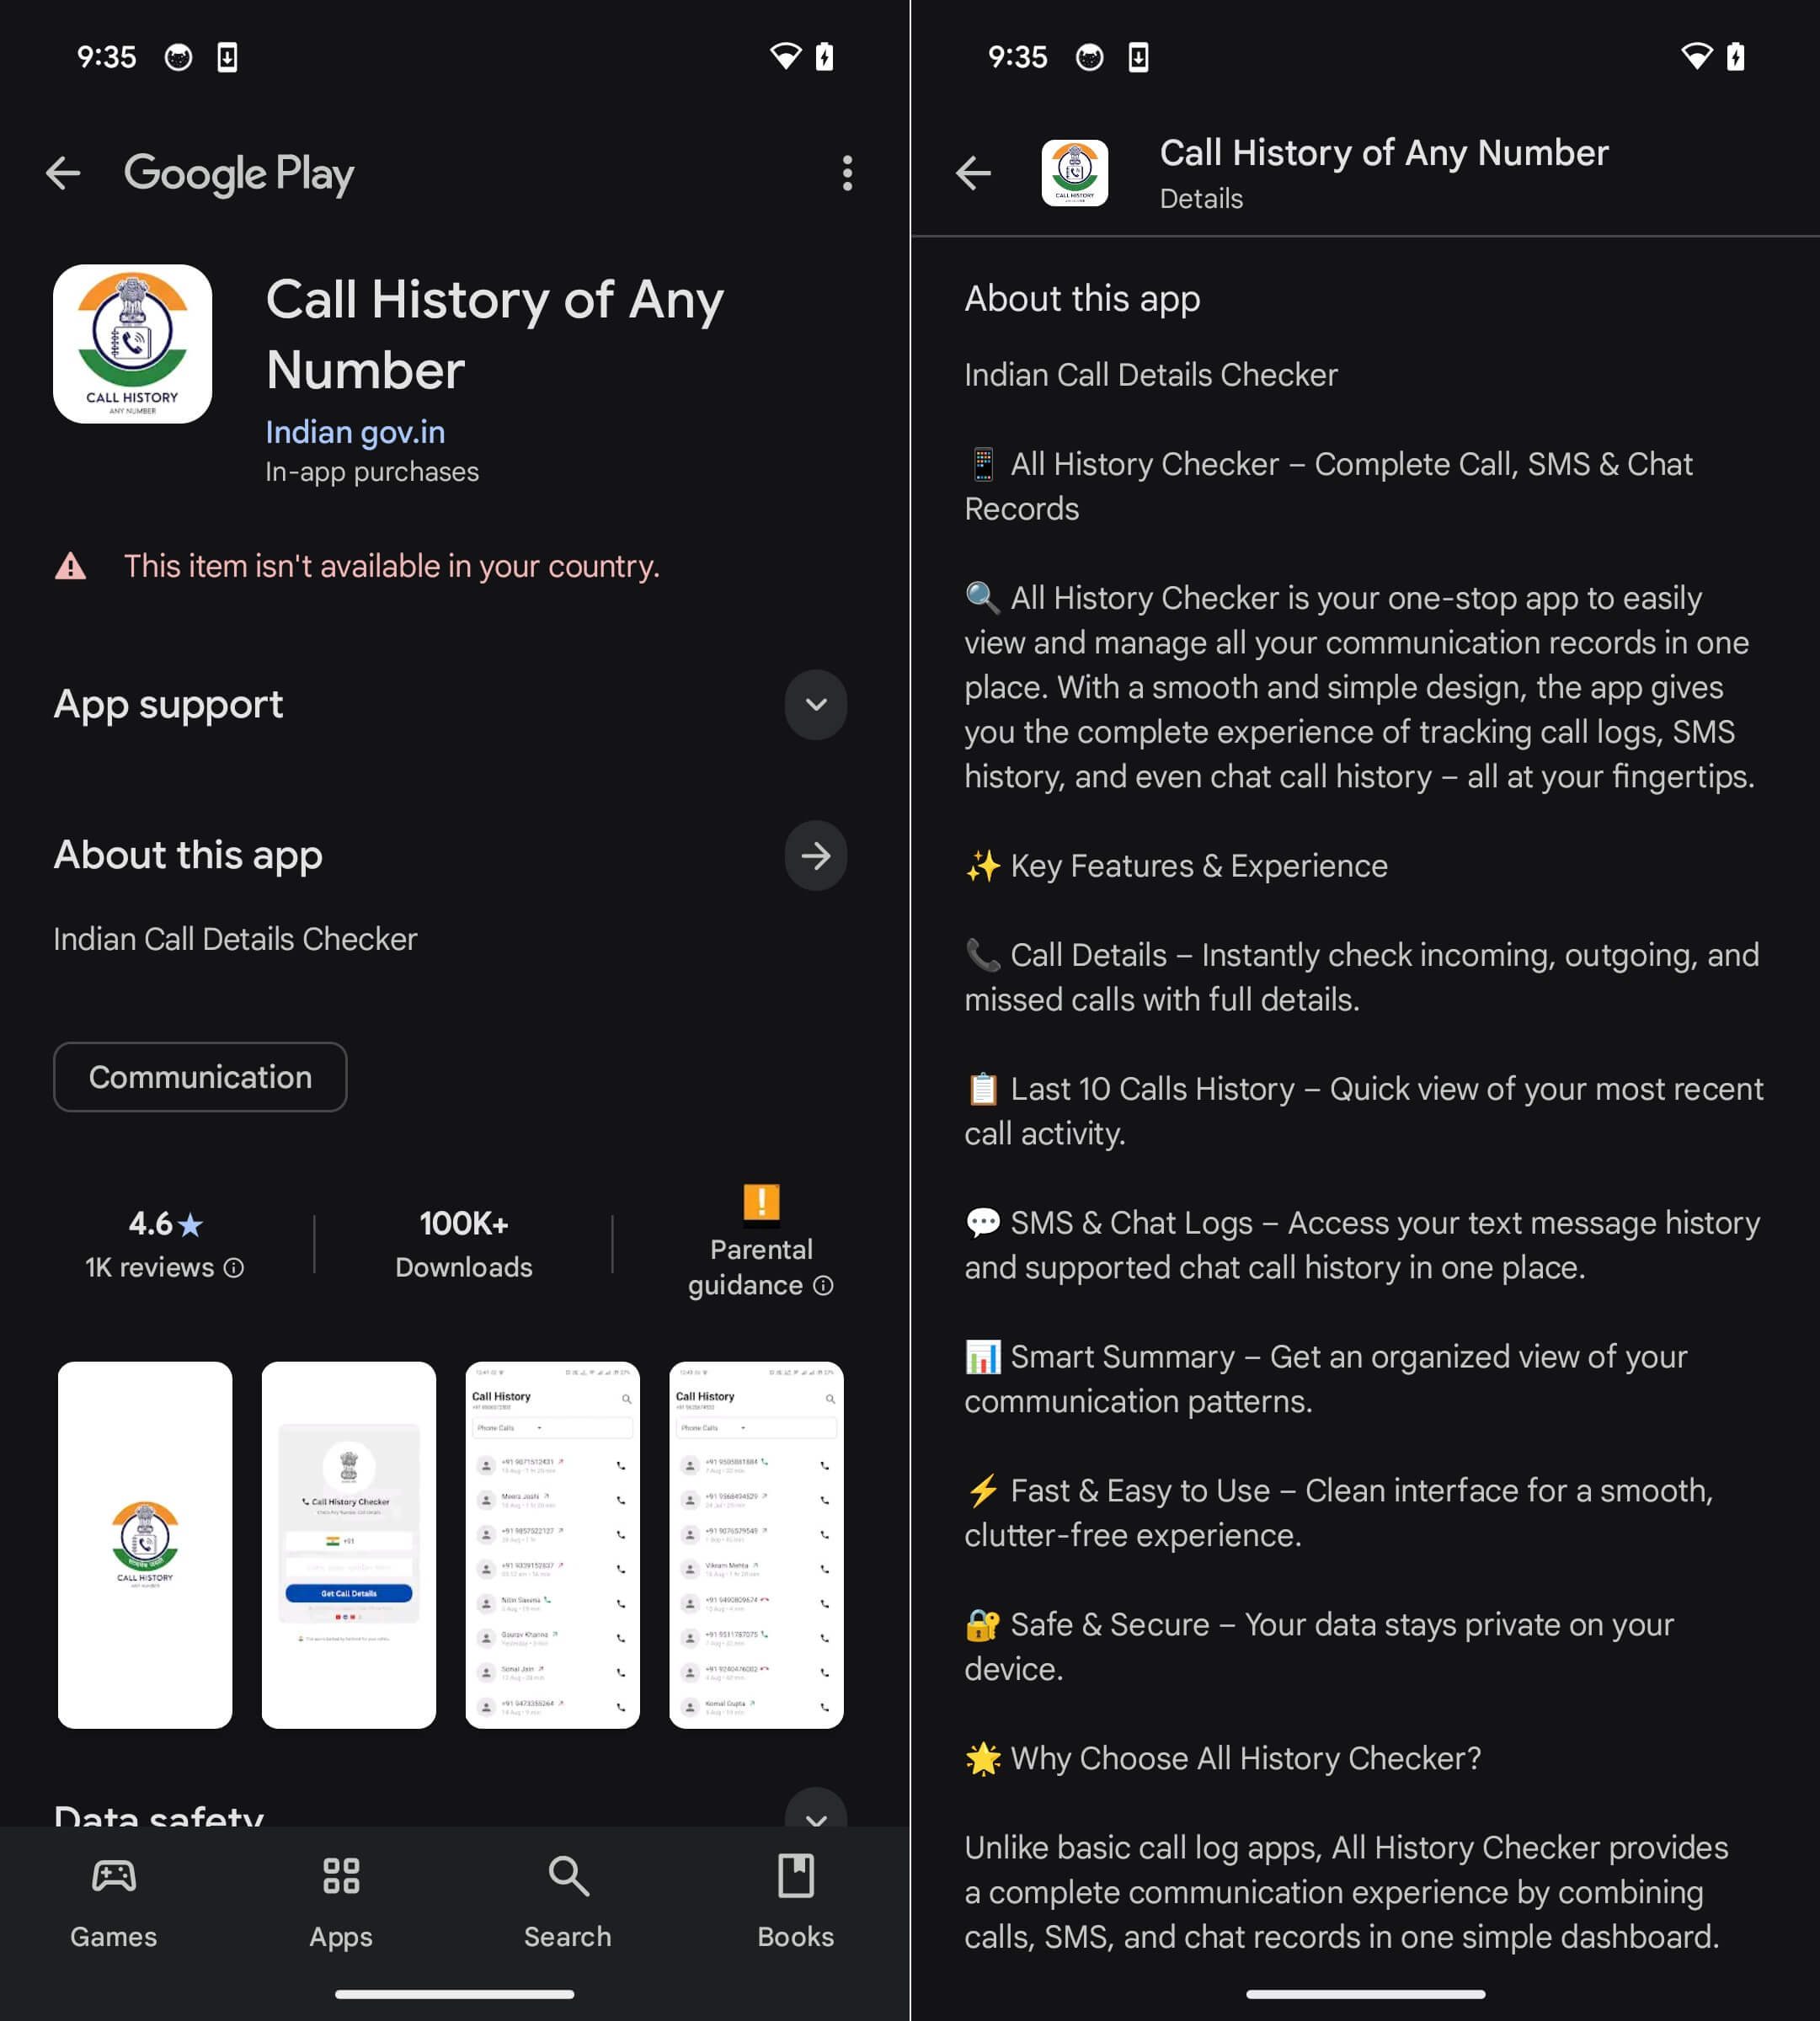
A ESET sinalizou todos os recursos para o Google em dezembro de 2025 e os arquivos foram removidos. Mas a remoção veio de um relatório externo, e não do próprio Google. Para uma plataforma que investiu pesadamente na detecção automatizada de ameaças e na estrutura App Defense da Alliance, lançando 28 variantes do mesmo golpe – todas prometendo o mesmo recurso tecnicamente impossível – milhões de downloads acumularam uma enorme lacuna.
Alguns aplicativos estão piorando a situação ao contornar completamente a infraestrutura do Google, usando UPI de terceiros para ativar transações ou direcionar os usuários aos campos de entrada de cartão incorporados no aplicativo. Esta política é uma violação da Play Store, mas também significa que o Google não pode emitir reembolsos a esses usuários. Qualquer pessoa que pague fora do sistema de cobrança oficial deve se afastar do provedor de pagamento ou dos desenvolvedores, que, nem é preciso dizer, não são muito úteis.
Os aplicativos funcionaram porque o campo era intransponível
O mais embaraçoso dessa história é que ela gerou 7,3 milhões de downloads. Esses aplicativos não ofereciam armazenamento em nuvem ou uma nova maneira de editar fotos. Eles ofereceram o que as pessoas queriam muito: explorar a possibilidade de alguém – um parceiro, um ex, um adolescente ou um contato comercial. Seja qual for o motivo, o motivo para o público é claro e pronto.
Os aplicativos que lancei apoiaram-se ansiosamente nesse desejo. Os países da Índia tornaram +91 o código padrão e apoiaram os pagamentos UPI, o que significa que os golpistas compreenderam bem o seu público-alvo. As assinaturas variavam de alguns dólares por semana a US$ 80 por ano, dando aos usuários opções que consideravam o serviço legítimo e atendia a diferentes necessidades. Um aplicativo, quando um usuário tentava sair sem pagar, chamava uma notificação push falsa para parecer que um e-mail havia chegado com os resultados – um último esforço que levou de volta ao acesso pago.

A curiosidade é poderosa porque funcionou e os aplicativos foram criados por pessoas que entendiam. Retire os pinos técnicos e o que você tem é um banco antigo: acuse alguém de algo que ele deseja desesperadamente, não lhe dê nada que pareça plausível e conte com ele para reclamar descaradamente em voz alta.
Para qualquer pessoa envolvida nisso, os subreddits processados por meio do sistema oficial do Google Stories podem ser cancelados – e potencialmente reembolsados – por meio das configurações de pagamento da loja de histórias. Todo o resto é uma conversa mais difícil com quem se apresentou para resolver.